Le 27 octobre 2026, le NIST a publié la version finale de NIST IR 8547, « Transition to Post-Quantum Cryptography Standards ». Près de deux ans après le projet soumis à consultation en novembre 2024, le document ne se limite plus à décrire une trajectoire : il s’adosse à des échéances fédérales contraignantes et durcit le calendrier de dépréciation de la cryptographie à clé publique classique. Voici ce qu’il faut en retenir, ce que le texte impose aux États-Unis et ce qu’il signifie pour une organisation européenne.
Un rapport aligné sur les nouvelles directives américaines
Le projet de NIST IR 8547, publié par le NIST en novembre 2024, posait les grandes lignes de la transition : identification des algorithmes vulnérables au quantique, liste des standards post-quantiques de remplacement (ML-KEM, ML-DSA, SLH-DSA) et horizon fixé à 2035 par le National Security Memorandum 10. La version finale conserve cette architecture, mais son objet s’élargit : elle accompagne désormais la mise en œuvre de l’Executive Order 14412 et du mémorandum OMB M-26-15, publiés en juin 2026, qui organisent la migration post-quantique des systèmes fédéraux les plus sensibles.
Le NIST adopte en conséquence un registre plus opérationnel. Il invite les organisations à traiter la migration post-quantique comme une priorité opérationnelle actuelle, en commençant par l’inventaire cryptographique, la planification et les premiers déploiements de produits intégrant la cryptographie post-quantique. Le document rappelle que les précédentes transitions cryptographiques ont pris de 10 à 20 ans, et qu’à cette aune les nouvelles échéances laissent très peu de marge.
Les échéances se rapprochent
Un calendrier contraignant pour les systèmes fédéraux américains les plus sensibles
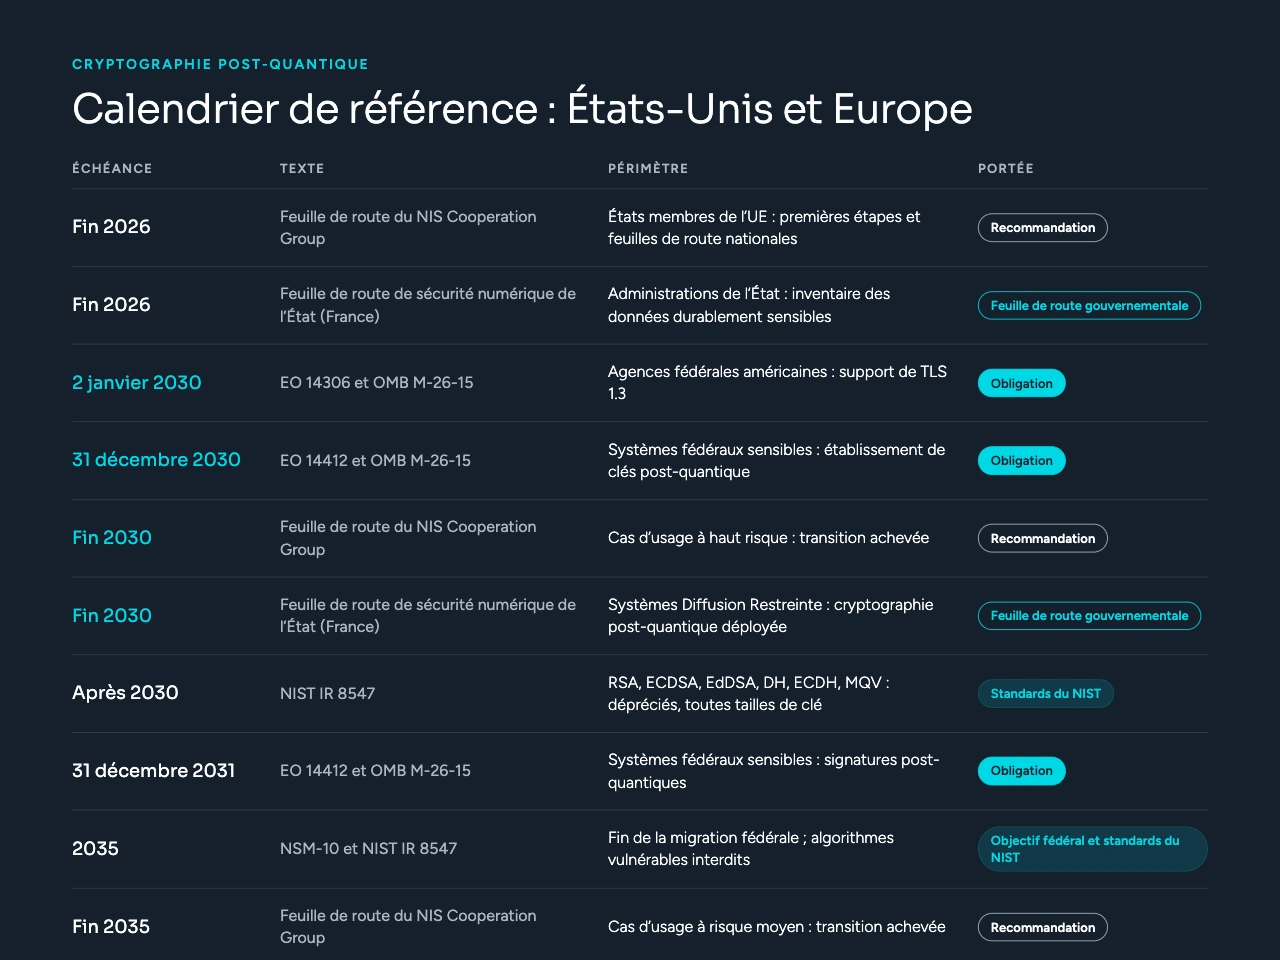
L’objectif global de 2035 reste en place. Pour les high value assets et les systèmes classés « high impact » au sens de FIPS 199, le calendrier est en revanche avancé : établissement de clés post-quantique au 31 décembre 2030, signatures post-quantiques au 31 décembre 2031. La même priorité s’applique aux systèmes qui protègent des données appelées à rester sensibles en 2030, ce qui fait de la menace « harvest now, decrypt later » un critère explicite de priorisation.
L’écart entre ces deux échéances reflète la nature du risque : une donnée chiffrée aujourd’hui peut être collectée puis déchiffrée plus tard, alors qu’une signature n’est exposée qu’au moment de sa vérification. Le NIST souligne toutefois que la migration des signatures est elle aussi urgente, en raison de sa durée, de sa complexité et du nombre d’acteurs à coordonner, notamment dans les infrastructures à clés publiques.
Toutes les tailles de clé RSA et ECC dépréciées après 2030
C’est le changement technique le plus structurant. Le projet de 2024 distinguait deux régimes : les paramètres offrant 112 bits de sécurité étaient dépréciés après 2030 puis interdits après 2035, tandis que les paramètres de 128 bits et plus restaient acceptés sans phase de dépréciation jusqu’à leur interdiction en 2035. La version finale supprime cette distinction. RSA, ECDSA, EdDSA, Diffie-Hellman, MQV et leurs variantes sur courbes elliptiques sont tous dépréciés après 2030 et interdits après 2035 dans le cadre des standards du NIST, quelle que soit la taille de clé.
Concrètement, une infrastructure reposant sur RSA-3072 ou sur la courbe P-256 entre elle aussi dans le régime « déprécié » à partir de 2031 : l’usage reste possible, mais le propriétaire des données doit évaluer et assumer le risque. Augmenter la taille des clés ne constitue donc plus une stratégie d’attente.
TLS et l’échange de clés hybride en première ligne
Le NIST fait de TLS une priorité explicite. Ce protocole protège les données en transit de la quasi-totalité des systèmes fédéraux, ce qui en fait une cible privilégiée de la collecte « harvest now, decrypt later ». Les agences doivent supporter TLS 1.3 au plus tard le 2 janvier 2030, et le document présente TLS 1.3 comme la voie la plus directe vers un établissement de clés résistant au quantique, notamment grâce aux mécanismes hybrides combinant ML-KEM et un algorithme classique. La prochaine révision de SP 800-52 précisera ces modalités.
Les autres évolutions à retenir
- ML-KEM-768 devient le jeu de paramètres recommandé par défaut, pour sa marge de sécurité importante à un coût de performance raisonnable.
- HQC est confirmé comme alternative à ML-KEM, et un FIPS dédié est en préparation. Le NIST n’envisage pas, à ce stade, de retenir d’autres KEM. Le standard de signature dérivé de FALCON est en cours de développement.
- L’hybridation est élargie : elle peut associer un algorithme classique et un algorithme post-quantique, mais aussi plusieurs algorithmes post-quantiques fondés sur des hypothèses mathématiques différentes. Une construction composite reste validable FIPS 140 dès lors qu’au moins une composante est approuvée, et SP 800-227 encadre désormais les combineurs de clés.
- Les fabricants de modules matériels (HSM, TPM) sont appelés à intégrer la cryptographie post-quantique sans attendre, compte tenu des délais de conception et de fabrication. Le programme de validation CMVP sera adapté pour accélérer la validation des modules post-quantiques.
- Les infrastructures de confiance font l’objet d’une attention particulière, à commencer par la carte d’identité fédérale PIV et les PKI qui la soutiennent, dont les cycles de renouvellement s’étalent sur plusieurs années.
Les obligations fixées aux agences fédérales américaines
La portée de chaque texte doit être distinguée. NIST IR 8547 est un rapport : il décrit la trajectoire de transition des standards du NIST et ne crée pas d’obligation à lui seul. Les obligations proviennent des textes qu’il accompagne, et elles s’adressent aux agences fédérales.
L’Executive Order 14412 fixe le cadre politique, que le mémorandum OMB M-26-15 rend opérationnel. Ensemble, ces textes imposent aux agences fédérales :
- une migration priorisée par le risque, avec l’objectif d’atténuer autant de risque quantique que possible d’ici le 31 décembre 2030 ;
- l’établissement de clés post-quantique au 31 décembre 2030 et les signatures post-quantiques au 31 décembre 2031 pour les high value assets, les systèmes « high impact » et les systèmes protégeant des données sensibles au-delà de 2030 ;
- le support de TLS 1.3 au plus tard le 2 janvier 2030, exigence également portée par l’Executive Order 14306 ;
- l’identification des systèmes incapables de supporter la cryptographie post-quantique, à prioriser pour remplacement ou décommissionnement ;
- la modernisation des capacités de gestion des identités, des accès et des certificats (FICAM) au regard de la migration post-quantique.
Le calendrier de dépréciation (après 2030) et d’interdiction (après 2035) s’applique quant à lui dans le cadre des standards et lignes directrices du NIST, qui conditionnent notamment la validation FIPS 140 des modules cryptographiques. Les fournisseurs dont les produits servent le marché fédéral américain ou s’appuient sur ces validations devront donc en tenir compte : leurs clients fédéraux auront besoin de produits post-quantiques avant les échéances de 2030 et 2031.
Les enjeux pour les organisations européennes
Pour une entreprise ou une administration européenne, NIST IR 8547 n’a pas de valeur contraignante. Le traiter comme un document strictement américain serait pourtant réducteur, pour trois raisons.
Le calendrier américain rejoint celui de l’Europe. La feuille de route publiée par le NIS Cooperation Group en juin 2025 recommande aux États membres d’avoir engagé les premières étapes et établi leurs feuilles de route nationales d’ici fin 2026, d’avoir achevé la transition des cas d’usage à haut risque d’ici fin 2030 et celle des cas d’usage à risque moyen d’ici fin 2035. En France, la feuille de route de sécurité numérique de l’État 2026-2027 fixe aux administrations l’inventaire des données durablement sensibles d’ici fin 2026, le déploiement de la cryptographie post-quantique sur l’ensemble des systèmes Diffusion Restreinte d’ici fin 2030 et, à partir de 2030, l’achat exclusif de produits de chiffrement intégrant la cryptographie post-quantique. Des deux côtés de l’Atlantique, 2030 devient l’horizon des systèmes les plus sensibles.
La chaîne d’approvisionnement est mondiale. Bibliothèques cryptographiques, HSM, équipements réseau, services cloud : une grande partie des briques utilisées en Europe suit les standards du NIST et la validation FIPS 140. Les feuilles de route des fournisseurs vont s’aligner sur ces échéances, et les organisations européennes en hériteront dans leurs choix technologiques et leurs cycles de renouvellement.
Le cadre européen fournit déjà le levier. DORA et NIS2 imposent aux entités concernées une gestion des risques cyber qui doit intégrer les menaces identifiées. À l’automne 2026, les autorités européennes de supervision financière (ESMA, EBA, EIOPA) ont qualifié l’informatique quantique de risque matériel pour le secteur financier et recommandé aux acteurs de planifier et de se préparer. Selon la feuille de route du NIS Cooperation Group, l’entrée en application du Cyber Resilience Act en décembre 2027 doit par ailleurs conduire à une mise en œuvre systématique de la crypto-agilité dans les produits comportant des éléments numériques.
Sur le plan technique, les approches convergent également. Le NIST accepte les constructions hybrides sans les imposer, tandis que l’ANSSI recommande l’hybridation pendant la phase de transition. Une organisation soumise aux deux référentiels a donc intérêt à privilégier des architectures hybrides, compatibles avec l’un comme avec l’autre.
Par où commencer
Les recommandations du NIST rejoignent celles des agences européennes sur l’ordre des opérations.
- Établir l’inventaire cryptographique. Aucune migration post-quantique ne peut être planifiée sans savoir où et comment RSA et les courbes elliptiques sont utilisés : protocoles, bibliothèques, certificats, modules matériels, applications. Le NIST en fait explicitement le point de départ.
- Prioriser selon la durée de vie des données. Le raisonnement de Mosca, repris par le NIST, guide cette priorisation : si la durée pendant laquelle une donnée doit rester confidentielle, ajoutée au temps nécessaire à la migration, dépasse le délai d’apparition d’un ordinateur quantique cryptographiquement pertinent, cette donnée est déjà exposée.
- Identifier les systèmes non migrables. Équipements embarqués, appareils dont le code de vérification de signature ne peut plus être mis à jour, applications anciennes : ces systèmes doivent être repérés tôt pour planifier leur remplacement.
- Engager les fournisseurs. Les délais de conception du matériel cryptographique et de validation des produits imposent de connaître dès maintenant les feuilles de route post-quantiques des fournisseurs, en particulier pour les HSM, les PKI et les équipements réseau.
- Commencer par l’établissement de clés et TLS. C’est là que l’exposition à la menace « harvest now, decrypt later » est la plus directe et que les solutions hybrides sont les plus mûres.
- Construire la crypto-agilité. Le NIST le rappelle : les standards post-quantiques continueront d’évoluer. Une infrastructure capable de changer d’algorithme sans refonte réduit le coût de cette transition et des suivantes.
2030, horizon commun des deux côtés de l’Atlantique
Avec la version finale de NIST IR 8547, la transition post-quantique passe de l’anticipation à l’exécution. Les États-Unis ont fixé des échéances contraignantes à leurs administrations, l’Europe a posé un calendrier convergent et les fournisseurs vont aligner leurs produits en conséquence. Pour une organisation européenne, l’enjeu est désormais de disposer, avant 2030, d’une vision complète de ses usages cryptographiques et d’une trajectoire de migration priorisée sur ses systèmes les plus sensibles.
Plus de catégories :